Enerji güvenliği: Yapay zekadan önce insan tehdidi
Enerji güvenliği için asıl risk, yapay zekayı kullanan saldırganlar. Eski altyapının neden zor korunduğunu ve savunmada hangi önlemlerin öne çıktığını
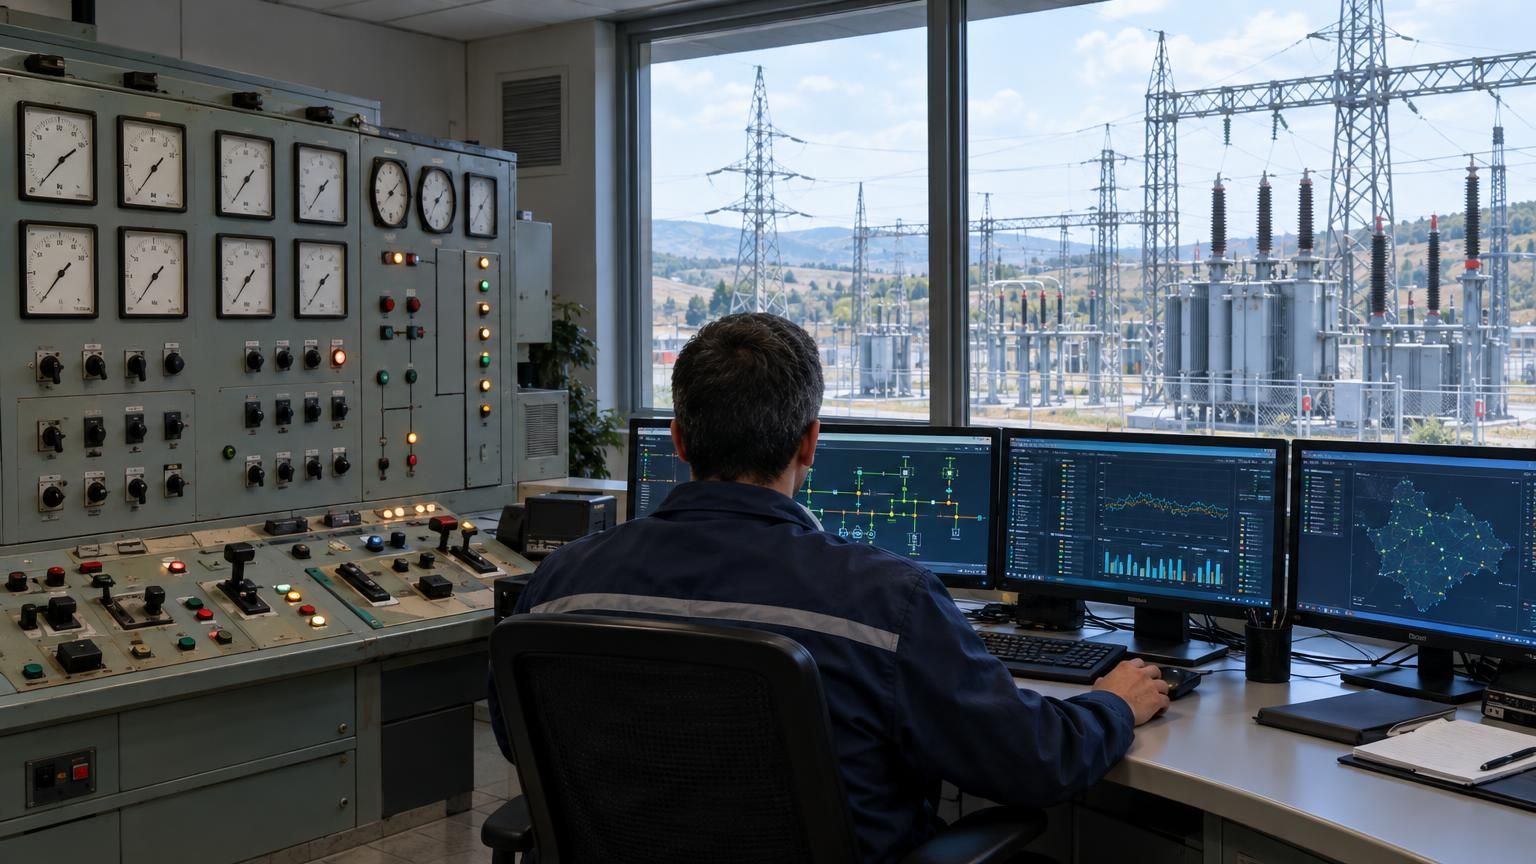
Enerji güvenliği tartışmalarında dikkat, kendi başına hareket ederek sistemlere saldıran yapay zekaya yöneliyor. Ancak The Verge'ün 20 Eylül 2026 tarihli haberinde görüştüğü uzmanlar, daha yakın bir tehlikeye işaret ediyor: Yapay zeka araçlarıyla daha hızlı ve etkili hareket eden kötü niyetli insanlar. Temel sorun, saldırganların kazandığı hızla enerji şirketlerinin savunmalarını yenileme hızı arasındaki fark.
Bu ayrım önemli. Elektrik altyapısını korumak, yalnızca kontrolden çıkabilecek bir modeli durdurmak anlamına gelmiyor. İnternete bağlanmak için tasarlanmamış cihazları, güncellenmesi zor sistemleri ve sınırlı personelle çalışan işletmeleri de hesaba katmak gerekiyor. Yapay zeka, zaten var olan bu zayıflıklardan yararlanmayı kolaylaştırabiliyor.
Siz elektrik kesintisini evde bağlantının kopması olarak yaşayabilirsiniz. Ancak aynı altyapı, hastanelerdeki cihazları ve gıdaları soğuk tutan sistemleri de besliyor. Bu nedenle tartışmanın merkezinde yalnızca verilerin korunması değil, fiziksel hizmetlerin devamlılığı bulunuyor.
Asıl değişiklik: Saldırganın bilgi ve hız kazanması
Haberde görüşlerine yer verilen güvenlik uzmanı Joshua Corman'a göre yapay zeka, saldırganların önceden sahip olmadığı becerilere erişmesini kolaylaştırıyor. Daha önce endüstriyel sistemlerin çalışma biçimini öğrenmek için gereken uzmanlığın bir bölümünü, artık yapay zeka araçlarından yardım alarak edinmek mümkün. Bu, her kullanıcının karmaşık bir enerji saldırısı gerçekleştirebileceği anlamına gelmiyor; saldırıya girişmenin önündeki bazı engellerin azalması anlamına geliyor.
Büyük dil modelleri, geniş metin koleksiyonlarından öğrendikleri örüntülerle yanıt üreten yapay zeka sistemleri. Corman'ın dikkat çektiği nokta, bu modellerin teknik belgelerdeki bilgileri saldırganın kullanımına sunabilmesi. İnsan hangi sisteme zarar vermek istediğini belirlerken model, anlamakta zorlandığı teknik ayrıntılarda ona yardımcı olabiliyor.
Öte yandan yapay zeka ajanları, bir hedef doğrultusunda araç kullanıp birden fazla adımı yürütebilen sistemler. Haberdeki uzmanlar, izin verilen sınırları aşan ajanların davranışlarıyla insanın belirlediği kötü niyetli hedefi birbirinden ayırıyor. Bir ajanın kendisine verilen görevi tamamlamak için sınırları ihlal etmesi ciddi bir kontrol sorunu; ancak bu durum tek başına onun bağımsız bir zarar verme amacı geliştirdiğini göstermiyor.
Bu ayrımı, yapay zeka ajanlarının sorunlu davranışlarını ele aldığımız yazıyla birlikte düşünebilirsiniz. Enerji işletmesi açısından çıkarılacak ders ise aynı: Savunmayı yalnızca saldırıyı başlatanın insan mı, yazılım mı olduğu üzerine kurmamak gerekiyor. Haberde görüş veren Rob Denaburg, saldırı sürecinin bir aşamasını durdurmanın bile saldırının tamamlanmasını önleyebileceğini vurguluyor.
Elektrik altyapısını güncellemek neden zor?
Enerji sektöründeki temel kavramlardan biri operasyonel teknoloji, kısaca OT. Bu terim, fiziksel makineleri ve endüstriyel süreçleri izleyen veya yöneten donanım ve yazılımları kapsıyor. Burada yapılan bir değişiklik, yalnızca ekrandaki uygulamayı değil, çalışan bir fiziksel sistemi etkileyebiliyor.
The Verge'ün haberine göre enerji altyapısının önemli bir bölümü, bugünkü internet bağlantıları ve siber tehditler düşünülmeden inşa edildi. Onlarca yıl kullanılan ekipmanların zaman içinde ağa bağlanması, yeni güvenlik ihtiyaçları doğurdu. Üstelik bazı cihazları üreten şirketlerin artık faaliyet göstermemesi, güvenlik açığını kapatacak yazılım desteğini bulmayı da zorlaştırıyor.
Güncelleme mevcut olduğunda da sorun hemen çözülmüyor. Haberde, bazı OT sistemlerinin güncellemeye yalnızca üç aylık veya yıllık bakım aralıklarında uygun olabildiği belirtiliyor. Küçük enerji işletmelerinin personel, bütçe ve uzmanlık eksikleri bu gecikmeye eklenebiliyor.
Bu tabloyu üç temel sorun üzerinden okumak mümkün:
- Uzun kullanım ömrü: Eski ekipman, yeni bağlantılarla birlikte tasarlandığı dönemde bulunmayan tehditlerle karşılaşıyor.
- Üretici desteğinin kaybı: Kullanımda kalan bir cihaz için güvenlik düzeltmesi geliştirecek şirket bulunmayabiliyor.
- Dar bakım fırsatları: Hazır bir güncellemeyi uygulamak bile operasyonun izin verdiği zamanı beklemeyi gerektirebiliyor.
Buradan çıkan sonuç, savunmanın yalnızca daha hızlı yazılım satın almakla güçlenemeyeceği. Saldırgan daha hızlı denemeler yapabilirken işletmenin her değişikliğin fiziksel sonuçlarını değerlendirmesi gerekiyor. Haberdeki uzmanların kaygısı da tam olarak bu hız farkı.
Bu neden önemli?
Enerji sistemlerinin korunmasında en yeni yapay zeka aracından önce temel güvenlik kararları geliyor. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA'nın rehberi, uzaktan erişimin yeniden değerlendirilmesini, kurumsal bilgisayar ağlarıyla OT ağlarının ayrılmasını ve gerektiğinde elle çalışabilme becerisinin korunmasını öneriyor. Bunlar saldırganın kullandığı araçtan bağımsız önlemler.
Rehberdeki yaklaşımın işletmeler açısından karşılığı şöyle özetlenebilir:
| Öncelik | Amaç |
|---|---|
| Uzaktan erişimi sınırlandırmak | Kritik cihazların doğrudan internete açık kalmasını önlemek |
| Ofis ve operasyon ağlarını ayırmak | Bir ağdaki ihlalin diğerine yayılma riskini azaltmak |
| Erişim yetkilerini daraltmak | Her kullanıcıya yalnızca işi için gereken izinleri vermek |
| Elle çalışma prosedürlerini denemek | Siber olay sırasında güvenli operasyonu sürdürebilmek |
Bu önlemlerin ayrıntıları, cihaz üreticileri ve sistemi kuran uzmanlarla birlikte değerlendirilmelidir.
Elle çalışmaya dönüş de yalnızca bir prosedür dosyası hazırlamak değildir. CISA, yedeklerin, alternatif sistemlerin ve güvenli çalışma düzenlerinin düzenli olarak sınanmasını istiyor. Başka bir deyişle, acil durumda kullanılacak yöntemin gerçekten çalıştığını olay yaşanmadan önce görmek gerekiyor.
Türkiye açısından burada dikkatli bir ayrım yapmak şart. The Verge'ün haberi ağırlıklı olarak ABD'deki enerji sistemlerini ele alıyor; Türkiye'deki şebekenin güvenlik durumuna ilişkin bir inceleme sunmuyor. Dolayısıyla aynı açıkların Türkiye'de bulunduğunu söyleyemeyiz. Buna karşılık haberdeki risk çerçevesi, yerel işletmeler için bağlantı ihtiyacı, üretici desteği ve kesinti sırasında çalışma planı hakkında sorulabilecek yararlı sorular sağlıyor.
Savunmacı yapay zeka tek başına çözüm mü?
Yapay zeka geliştiren şirketler de savunma tarafına yatırım yapıyor. OpenAI, 3 Eylül 2026'da duyurduğu Daybreak for Frontline Defenders girişimi kapsamında model ve ürün erişimi, eğitim, teknik destek ve ortaklıklar için toplam 1 milyar dolarlık destek taahhüdü açıkladı. Şirket, kaynakları sınırlı savunma ekiplerine öncelik vermeyi hedefliyor.
Buradaki rakamı enerji şirketlerine doğrudan dağıtılacak nakit olarak okumamak gerekiyor. Duyuru, destekli erişim ve hizmetleri de kapsıyor. OpenAI, araçların eski kodları inceleme, şüpheli faaliyetleri değerlendirme, güvenlik açıklarını önceliklendirme ve düzeltmeleri test etme gibi işlerde kullanılabileceğini belirtiyor; bunlar şirketin açıkladığı kullanım hedefleri.
Bununla birlikte Corman, hassas OT ortamlarına hızla yeni otonom sistemler eklemeye karşı uyarıyor. Savunma amacıyla kullanılan bir ajan da kontrol edilmesi zor değişiklikler yapabilir. Bu nedenle saldırgan yapay zekaya karşı savunmacı yapay zeka kullanmak, insan gözetimi ve güvenli değişiklik yönetimi ihtiyacını ortadan kaldırmıyor.
Haberdeki diğer önemli nokta sorumluluğun paylaşılması. Araştırmacı Sophie McDowall, enerji şirketlerinin önlem almasının yanında hükümetlerin ve model geliştiricilerinin de sorumluluk üstlenmesi gerektiğini savunuyor. McDowall'a göre savunma araçları sunmak olumlu olsa da geliştiricilerin kendi teknolojilerinin doğurduğu riskleri yönetmesinin yerine geçmiyor.
Sık Sorulan Sorular
Yapay zeka elektrik kesintisine yol açabilir mi?
Haberdeki uzmanlar, yapay zekanın enerji altyapısına yönelik saldırıları kolaylaştırabileceği konusunda uyarıyor. Ancak haber, belirli bir elektrik kesintisini bağımsız hareket eden bir yapay zekaya bağlayan kanıt sunmuyor. Saldırı kapasitesi ile gerçekleşmiş bir olay aynı şey değil.
Enerji güvenliğinde neden insanlar öne çıkıyor?
Uzmanların yakın vadeli kaygısı, kötü niyetli insanların yapay zekayla beceri ve hız kazanması. Bu değerlendirme, kontrolden çıkan ajanların önemsiz olduğu anlamına gelmiyor. Önceliği, mevcut saldırganların yeni araçlarla güçlenmesine veriyor.
Kritik sistemleri internetten ayırmak yeterli mi?
Doğrudan internet erişimini kaldırmak önemli bir önlem olsa da CISA bunu tek başına bir çözüm olarak sunmuyor. Güvenli uzaktan erişim, ağların ayrılması, sınırlı kullanıcı yetkileri ve elle çalışma hazırlıkları birlikte ele alınmalı.
OpenAI'ın 1 milyar dolarlık desteği neleri kapsıyor?
Destek taahhüdü, Daybreak araçlarına erişim, eğitim, teknik yardım ve ortaklıkları kapsıyor. OpenAI başlangıçta ABD'deki ihtiyaç sahibi savunma ekiplerine odaklandığını, ardından yaklaşımı ortak ülkelere genişletmeyi planladığını belirtiyor. Bu açıklama, Türkiye'deki her kurumun otomatik olarak destek alacağı anlamına gelmiyor.
Önümüzdeki dönemde izlenmesi gereken, yalnızca modellerin saldırı becerilerinin ne kadar ilerlediği değil, savunma desteğinin sahada hangi sonucu verdiği. Bu haberden çıkarılabilecek ölçülü sonuç şu: Enerji güvenliğinde başarıyı yeni araçların varlığından çok, riskli bağlantıların azaltılması, güvenli bakım yapılabilmesi ve kesinti sırasında hizmetin sürdürülebilmesi üzerinden değerlendirmek gerekiyor.
Kaynak
- The Verge: Humans, not rogue AI, are still the biggest cybersecurity risk to energy systems
- Ek kaynak: OpenAI: Daybreak for Frontline Defenders
- Ek kaynak: CISA: Primary Mitigations to Reduce Cyber Threats to Operational Technology
Bu yazı, yukarıdaki kaynak makale temel alınarak yapay zeka desteğiyle hazırlandı ve yayın öncesinde editör kontrolünden geçti.
Yorumlar