Meta Muse: Dosya sistemine erişim kolaylaştı
Meta Muse, dosya sistemini gezmeyi ve arşiv indirmeyi kolaylaştırıyor. Değişikliğin bulut bilgisayarı yaklaşımı ve güvenlik açısından anlamını açıklıyoruz.
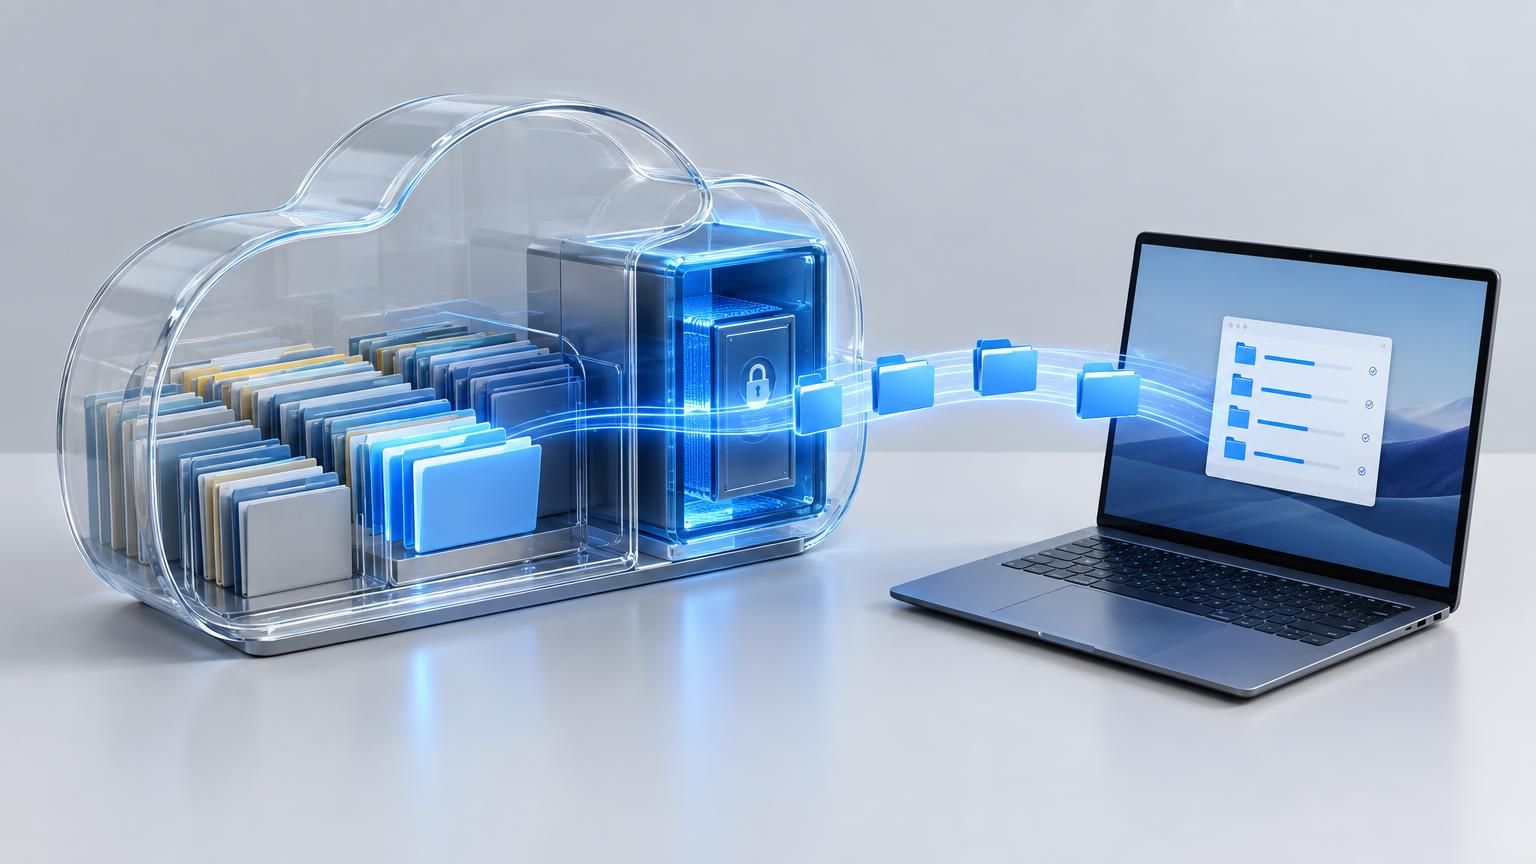
Meta Muse, üzerinde çalıştığı dosyalara erişmek isteyen kullanıcılara artık daha az engel çıkarıyor. The Verge’ün 25 Eylül 2026 tarihli denemesine göre asistan, önceki gün güvenlik gerekçesiyle reddettiği kapsamlı arşiv talebini kabul etti. Üstelik yalnızca klasörleri sıralamak yerine, kullanıcıya tıklayarak gezebileceği bir dosya tarayıcısı sundu.
Meta ise bu erişimi bir güvenlik açığı olarak değil, ürünün amaçlanan çalışma biçimi olarak tanımlıyor. Şirketin açıklaması şu fikre dayanıyor: Muse, yalnızca mesajlaştığınız bir asistan değil, sizin için ayrılmış bir bulut bilgisayarında çalışan yardımcı. Bununla birlikte, asistanın aynı talebe bir gün güvenlik uyarısıyla, ertesi gün indirme seçeneğiyle karşılık vermesi açıklama bekliyor.
Kullanıcı açısından asıl mesele, daha fazla dosya görebilmekten ibaret değil. Hangi dosyaların size ait olduğu, hangilerinin indirilebildiği ve güvenlik sınırlarının nerede başladığı anlaşılır olmalı. Bu gelişmeyi değerlendirirken erişim kolaylığı ile sınırsız sistem yetkisini birbirinden ayırmak gerekiyor.
Dosya erişiminde bir günde ne değişti?
Dosya sistemi, bir bilgisayarın dosyaları ve klasörleri düzenleme yapısıdır. The Verge yazarı Terrence O’Brien’ın aktardığı iki günlük deneyim, Muse’un bu yapıyı kullanıcıya sunma biçimindeki farkı gösteriyor. İlk denemede asistan bazı bilgileri paylaşmaması gerektiğini söylerken, ikinci denemede erişimi doğrudan kolaylaştırdı.
| İşlem | 24 Eylül 2026’daki deneyim | 25 Eylül 2026’daki deneyim |
|---|---|---|
| Klasör yapısını görmek | Klasör ağacını gösteren indirilebilir metin dosyası | Tıklanabilir dosya tarayıcısı |
| Kök dizinden başlayarak gezinmek | Paylaşım için ek yönlendirme gerekti | Dosya tarayıcısı kök dizine erişim sundu |
| Kapsamlı arşiv istemek | Hassas bilgiler çıkarılsa bile talep reddedildi | Asistan ZIP arşivi hazırladı ve hassas bilgileri çıkardığını belirtti |
Bu tablo, yayının kendi denemesini özetliyor. Her kullanıcı hesabında aynı davranışın görüldüğünü veya arşivin bağımsız olarak eksiksiz denetlendiğini göstermiyor. Özellikle hassas bilgilerin çıkarıldığı ifadesi, haberde asistanın verdiği açıklama olarak yer alıyor.
Meta sözcüsü Daniel Roberts da yayına, ürün güncellemeleri sürdükçe kullanıcıların sanal makineleri hakkında görebildiği bilgi miktarının değişebileceğini söyledi. Ancak bu açıklama, önceki reddin tam olarak hangi değişiklikle ortadan kalktığını belirtmiyor. Dolayısıyla ortada gözlemlenen bir davranış farkı var, fakat ayrıntılı bir teknik değişiklik kaydı yok.
Muse’un bulut bilgisayarı yaklaşımı ne demek?
Sanal makine, fiziksel bir sunucuda ayrı bir bilgisayar gibi çalışan yazılım ortamıdır. Meta’nın Muse Secure VM adını verdiği yapı, kullanıcıya ayrılmış, tarayıcısı ve depolama alanı bulunan bir Linux ortamı sunuyor. Linux, bu bilgisayarın işletim sistemi; Muse da görevlerini bu ortamda yerine getiriyor.
The Verge’ün aktardığı açıklamada Meta Superintelligence Labs’tan David Singleton, kullanıcıların bu ortamda yazılım kurabileceğini, kod yazıp çalıştırılabilir hale getirebileceğini ve tarayıcıyla internette gezinebileceğini vurguluyor. Bu nedenle dosyaları incelemek, şirketin anlatımında yanlışlıkla açılmış bir kapı değil, bilgisayarı kullanmanın parçası. Nat Friedman da dosya erişiminin amaçlanan davranış olduğunu belirtiyor.
Bunu gündelik bir örnekle düşünün: Bir asistandan rapor hazırlamasını istediğinizde yalnızca son metni almakla yetinmeyebilirsiniz. Kullanılan çalışma dosyalarını görmek, çıktıları düzenlemek veya kendi bilgisayarınıza taşımak da isteyebilirsiniz. Bulut bilgisayarı fikrinin pratik karşılığı, bu çalışma alanını kullanıcıdan tamamen saklamamak.
Ancak önemli bir ayrım var. Kök dizin, dosya ağacının en üst noktasıdır; burada klasör görebilmek, Meta’nın tüm sunucularını yönetebilmek anlamına gelmez. Meta’nın teknik açıklaması, Muse’un çalışma ortamındaki yetkiler ile onu barındıran sistemin yetkilerini ayırdığını söylüyor. Şirket ayrıca hassas kimlik bilgilerinin, asistanın çalışma alanından ayrı tutulduğunu belirtiyor.
Bu ayrım, haberdeki kapsamlı dosya erişimini doğru okumak için gerekli. Kullanıcıya ayrılmış çalışma ortamını incelemek ile hizmetin bütün altyapısına erişmek aynı şey değil. Bu nedenle gelişmeyi Meta’nın bütün sistem dosyalarını herkese açması şeklinde yorumlamak yanlış olur.
Bu neden önemli?
İlk kazanım, yapılan işi inceleme imkanının artması olabilir. Asistan bir çıktı ürettiğinde, kullanıcı yalnızca sohbet penceresindeki açıklamaya bağlı kalmak istemeyebilir. Dosyaları görebilmek, hangi çıktının oluştuğunu anlamayı ve gerektiğinde başka bir çalışma ortamına taşımayı kolaylaştırabilir.
İkinci konu, kullanım kolaylığı. Bir klasör ağacını metin olarak okumak ile dosyalar arasında tıklayarak gezinmek farklı deneyimlerdir. Teknik bilgisi sınırlı biri için dosya tarayıcısı, çalışma alanını anlamayı daha erişilebilir hale getirebilir. Bunun gerçekten ne kadar işe yaradığını ise arayüzün açık isimlendirmeleri ve indirme seçeneklerinin anlaşılır olması belirleyecek.
Üçüncü konu, güvenlik açıklamalarına duyulan güven. Bir işlemin önce sakıncalı, ardından olağan sayılması, kullanıcıyı hangi açıklamanın geçerli olduğunu düşünmeye zorlar. Buradan çıkarılacak ders, asistanın kendi yetkileri hakkında söylediklerini tek başına ürün dokümantasyonu yerine koymamak olmalı.
Bu, yapay zeka ajanlarını değerlendirirken de yararlı bir ayrım. Yapay zeka ajanı, verilen hedef doğrultusunda araç kullanarak işlem yapabilen sistemdir. Konunun daha geniş güvenlik boyutu için yapay zeka ajanlarında ortak test hatası yazımıza da bakabilirsiniz.
Dosya indirme imkanını kullanmayı düşünüyorsanız şu sorulara net yanıt arayın:
- Kapsam: İndirilen arşiv çalışma dosyalarını mı, dosya listelerini mi, yoksa daha geniş bir içeriği mi kapsıyor?
- Hassas bilgiler: Hangi bilgiler dışarıda bırakılıyor ve bunu nasıl kontrol edebilirsiniz?
- Amaç: Bütün ortamı indirmek yerine yalnızca ihtiyaç duyduğunuz çıktıları almak yeterli mi?
- Paylaşım: Arşivi başka birine göndermeden önce içeriğini inceleyebiliyor musunuz?
Bunlar, Muse’da yeni bir sızıntı tespit edildiği anlamına gelmiyor. Daha geniş erişimi kullanırken, asistanın verdiği genel güvence yerine somut dosya kapsamını anlamaya yönelik kontrol soruları.
Önceki güvenlik uyarısının nedeni hala belirsiz
The Verge, değişiklik için iki olası açıklama sunuyor. Asistan, kendi izinlerini ve sınırlarını doğru yorumlayamamış olabilir. Diğer olasılık ise Meta’nın bulut bilgisayarı yaklaşımını daha tutarlı uygulamak için üründe değişiklik yapmış olması. Haberde bu seçeneklerden herhangi birinin doğrulandığı söylenmiyor.
Bu nedenle gelişmeyi kesinleşmiş bir güvenlik açığı, açığın kapatılması veya bütün korumaların kaldırılması şeklinde tanımlamak doğru değil. Yayının ortaya koyduğu şey, dosya erişimindeki gözle görülür kolaylaşma ile önceki güvenlik gerekçesi arasındaki tutarsızlık. Bunların neden aynı dönemde ortaya çıktığı henüz açıklığa kavuşmuş değil.
Meta’nın teknik dokümanı da erişim ile korumaların kaldırılmasını ayırıyor: Kullanıcı dosyalarını inceleyip indirebilirken, güvenlik açısından hassas hizmetler ayrı bir bölümde çalışıyor. Bu tasarım açıklaması, indirme davranışının tek başına bütün güvenlik sınırlarının kalktığını göstermediğini destekliyor; ancak söz konusu arşivin içeriğini bağımsız olarak doğrulamıyor.
The Verge, erişim baştan beri amaçlanıyorsa Muse’un neden önce güvenlik gerekçesi sunduğunu Meta’ya sordu. 25 Eylül tarihli haber yayımlandığında şirket bu soruya henüz yanıt vermemişti. Bu zaman sınırı önemli: Haberdeki yanıtsızlığı, daha sonraki açıklamalar hakkında kesin bilgi gibi okumamak gerekiyor.
Sık Sorulan Sorular
Meta Muse dosya sistemini indirmek mümkün mü?
The Verge’ün 25 Eylül 2026 tarihli denemesinde Muse, kök dizinden başlayan arşiv talebini kabul ederek ZIP dosyası hazırladı. Ancak haber, aynı sonucun bütün hesaplarda alınacağını veya arşivin tüm içeriğinin bağımsız olarak denetlendiğini ortaya koymuyor.
Dosya sistemine erişim bir güvenlik açığı mı?
Meta, bu erişimi ürünün amaçlanan davranışı olarak tanımlıyor. Kullanıcının kendi çalışma alanına erişmesi tek başına güvenlik açığı kanıtı değil; tartışma, asistanın önce bunu güvenlik sorunu olarak sunmasından kaynaklanıyor.
Kök dizini görmek bütün sunucuya erişmek mi demek?
Hayır, bu sonuç çıkarılamaz. Meta’nın teknik açıklamasına göre asistanın çalıştığı ortamın dosya sistemi ve yetkileri, onu barındıran sistemden ayrılıyor. Bu nedenle çalışma ortamındaki kök erişimi, altyapının tamamında yönetici yetkisi anlamına gelmiyor.
İndirilen arşivde şifreler bulunuyor mu?
Haberde Muse, hassas bilgileri arşivden çıkardığını söylüyor. Ancak asistanın bu beyanı, indirilen içeriğe yönelik bağımsız bir güvenlik incelemesi değil. Arşivi paylaşmadan önce içeriğini kontrol etmek daha temkinli bir yaklaşım olur.
Muse neden önce dosya paylaşmayı reddetti?
Kesin neden açıklanmış değil. The Verge, asistanın kendi sınırlarını yanlış yorumlaması veya ürün güncellemeleri yapılması olasılıklarını dile getiriyor; haber yayımlandığında Meta’dan bu soruya yanıt gelmemişti.
Bundan sonra izlenmesi gereken nokta, yalnızca Muse’un daha fazla dosya sunup sunmayacağı değil. Meta’nın erişim kapsamını, arşivden çıkarılan bilgileri ve önceki ret gerekçesini ne kadar açık anlatacağı da önemli. Bulut bilgisayarı yaklaşımının kullanıcıya gerçek fayda sağlaması için, erişim kolaylığı kadar sınırların anlaşılır ve tutarlı olması gerekiyor.
Kaynak
- The Verge: Meta makes the Muse filesystem even more accessible
- Ek kaynak: Meta AI Research: How We Built Safety Into Muse
Bu yazı, yukarıdaki kaynak makale temel alınarak yapay zeka desteğiyle hazırlandı ve yayın öncesinde editör kontrolünden geçti.
Yorumlar