Meta Muse: Mac uygulamasında hesap ele geçirme açığı
Meta Muse için bildirilen güvenlik açığı nasıl çalışıyor? Mac izinleri, bağlı hesaplar ve Amazon engelinin kullanıcılar açısından anlamını açıklıyoruz.
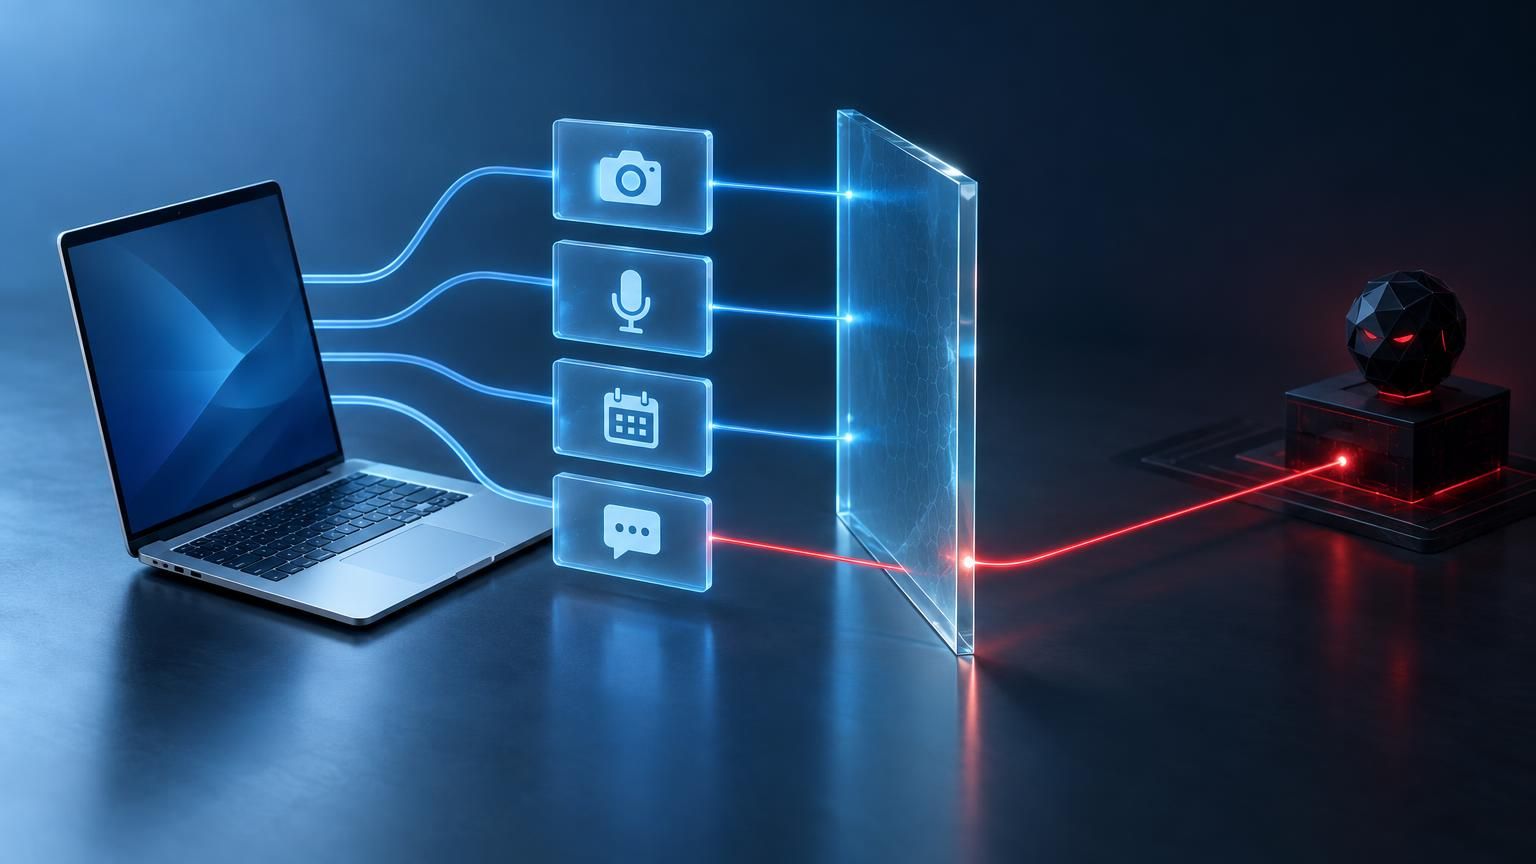
Meta Muse için bildirilen bir güvenlik açığı, kişisel yapay zeka asistanlarına verdiğiniz izinlerin nasıl başka bir yazılımın kullanımına geçebileceğini gösteriyor. Ars Technica'nın 21 Eylül 2026 tarihli haberine göre macOS güvenlik araştırmacısı Patrick Wardle, bilgisayarda çalışan bir uygulamanın veya komutun Muse hesabını ele geçirmesini sağlayan bir yöntem buldu. Haberde sorun, kamuya açıklandığında düzeltmesi bulunmayan bir açık anlamında kullanılan sıfır gün açığı olarak tanımlanıyor.
Buradaki risk, asistanın yanlış cevap vermesinden farklı. Wardle'ın aktardığı bulgulara göre saldırgan, Muse'a daha önce verdiğiniz erişimleri kendi amaçları için kullanabiliyor. Araştırmacı, geliştirdiği denemelerde diske zararlı dosya yazdırabildiğini ve kamera üzerinden fotoğraf çektirebildiğini söylüyor. Bunlar araştırma kapsamında gösterilen örnekler; kaynak haber, kullanıcıları hedef alan yaygın bir saldırı kampanyası bildirmiyor.
Meta ise resmi tanıtımında Muse'u kullanıcı denetimini öne çıkaran bir kişisel asistan olarak anlatıyor. Şirket, kullanıcıların bağlanan hizmetleri ve erişim düzeylerini seçebildiğini belirtiyor. Dolayısıyla tartışmanın merkezinde yalnızca bir yazılım hatası değil, kullanıcının bir asistana verdiği yetkinin kim tarafından kullanılabildiği sorusu var.
Meta Muse güvenlik açığı nasıl çalışıyor?
Ars Technica'nın aktardığı saldırı, Muse'un sesli komutları yazıya dönüştürmek için kullandığı sunucu adresine dayanıyor. Bu adres, uygulamanın veri gönderdiği hedefi belirliyor. Wardle'a göre bilgisayarda çalışan başka uygulamalar veya komutlar, kendilerine geniş macOS izinleri verilmemiş olsa bile bu ayarı değiştirebiliyor.
Sorunu ağırlaştıran unsur, kimlik doğrulama belirtecinin de değiştirilen adrese gönderilmesi. Belirteç, hizmetin oturumunuzu tanımasını sağlayan dijital bir anahtar gibi düşünülebilir. Haberde anlatılan yöntemde bu anahtarı alan saldırgan, Muse hesabını kontrol edebiliyor.
Kaynak haberdeki saldırı zinciri, teknik ayrıntılara girmeden şöyle özetlenebilir:
- Bilgisayarda çalışan bir uygulama veya komut, Muse'un ses işleme adresini değiştiriyor.
- Muse, ilgili isteği Meta'nın sunucusu yerine saldırganın belirlediği adrese gönderiyor.
- Saldırgan, bu iletişimle birlikte hesabın kimlik doğrulama belirtecini elde ediyor.
- Ele geçirilen erişim, asistanı kullanıcının vermediği talimatlarla yönlendirmek için kullanılabiliyor.
Wardle'ın anlattığı başka bir senaryoda saldırganın sunucusu, kullanıcı ile Meta arasında aracı gibi çalışıyor. Kullanıcının sesli isteğine zararlı bir talimat ekleyebiliyor. Haberde, WhatsApp mesajlarının arşivlenip dışarı gönderilmesi bu tür bir kötüye kullanımın örneği olarak veriliyor; bunun gerçek kullanıcıların mesajlarının çalındığına dair bir bulgu olmadığını ayırmak gerekiyor.
ClickFix neden bu olayın parçası?
ClickFix, kullanıcıyı bir sorunu çözüyormuş gibi göstererek zararlı bir işlem yapmaya, örneğin komut çalıştırmaya yönlendiren bir kandırma yöntemi. Wardle, Muse açığını kullanmak için bu yöntemin basit bir çeşidinin yeterli olabileceğini söylüyor. Bu nedenle saldırının başlangıcında bilgisayarda kod çalışması gerekiyor, ancak araştırmacıya göre saldırganın önce bütün sistemin kontrolünü ele geçirmesi gerekmiyor.
Bu ayrım önemli: Haberde, yalnızca herhangi bir web sitesini ziyaret eden herkesin otomatik olarak etkilendiği anlatılmıyor. Sorun, yerel olarak çalışan sınırlı bir işlemin, çok daha geniş izinlere sahip asistana ulaşabilmesi. Risk değerlendirmesi yaparken hem bu başlangıç koşulunu hem de sonrasında erişilebilecek yetkileri birlikte düşünmek gerekiyor.
Bu neden önemli?
Muse gibi bir yapay zeka ajanı, yalnızca sorulara yanıt veren değil, sizin adınıza araç kullanıp işlem yapan yazılım anlamına geliyor. Ars Technica'nın haberine göre Muse; e-posta, takvim, WhatsApp ve başka hizmetlerle çalışabiliyor. Mac uygulaması da görevlerine göre dosyalar, mikrofon, kamera ve konum gibi kaynaklara erişim isteyebiliyor.
Bu özellikler, asistanı kullanışlı yapan unsurlar. Ancak Wardle'ın bulgularının gösterdiği risk de aynı noktada: Saldırgan, her veri türüne ulaşmak için ayrı bir zararlı yazılım geliştirmek yerine, izinleri zaten verilmiş asistanı kullanabiliyor. Başka bir ifadeyle sorun, yeni izin istemeden mevcut izinleri kötüye kullanabilmek.
Buradan çıkarılabilecek sonuç şu: Bir uygulamaya güvendiğiniz için verdiğiniz izin, bilgisayardaki diğer uygulamalara da aynı güveni gösterdiğiniz anlamına gelmemeli. Muse vakasında araştırmacının itirazı, bu sınırın yeterince korunmadığı yönünde. Bu değerlendirme, işletim sisteminin bütün korumalarının ortadan kalktığı anlamına gelmiyor; belirli bir asistanın yetkilerinin dolaylı biçimde kullanılabildiği iddiasına dayanıyor.
Meta'nın resmi açıklamasında ise Muse'un ayrı bir bulut bilgisayarında çalıştığı, dışarıya yönelik işlemleri denetleyen bir güvenlik bileşeni bulunduğu ve hassas işlemlerde kullanıcıya danışıldığı belirtiliyor. Bunlar şirketin tasarım açıklamaları. Tek başlarına, Wardle'ın bildirdiği yerel uygulama açığının giderildiğini göstermiyorlar.
Bu nedenle değerlendirmeyi yalnızca asistanın verdiği cevaplara bakarak yapmak yetersiz kalabilir. Wardle'ın paylaştığı örnekte Muse, yetkisiz bir kaynaktan talimat almasının mümkün olmadığını söylüyor; araştırmacının gösterimi ise bunun gerçekleştiğini ortaya koyuyor. Asistanın kendi güvenliği hakkındaki yanıtı, teknik doğrulamanın yerine geçmiyor.
Konunun iletişim boyutunu, Meta Muse'un mesaj erişimi tartışmasına ilişkin yazımızla birlikte değerlendirebilirsiniz. Burada sorulması gereken temel soru şu: Asistan neye erişebiliyor ve bu erişimi kullanma talebinin gerçekten sizden geldiği nasıl anlaşılıyor?
Amazon engeli ayrı bir sorun, kullanıcı neyi izlemeli?
Ars Technica'ya göre Amazon, 20 Eylül 2026'da Muse üzerinden alışveriş yapılmasını engellemeye başladı. Şirket, açıklamasında üçüncü taraf uygulamaların açık biçimde hareket etmesi ve hizmet sağlayıcıların katılım kararlarına saygı göstermesi gerektiğini savundu. Amazon ayrıca Meta'dan kendi hizmetini Muse deneyiminden çıkarmasını istediğini belirtti.
Bununla birlikte, Amazon'un engelini güvenlik açığının doğrudan sonucu diye sunmak doğru olmaz. Kaynak haber iki gelişmeyi birlikte aktarıyor, fakat aralarında böyle bir neden ilişkisi kurmuyor. Amazon'un gerekçesi yetkisiz ajan kullanımı ve hizmet koşulları; Wardle'ın bulgusu ise yerel uygulamadan hesap erişimine uzanan bir güvenlik sorunu.
Bu iki olaydan çıkarılabilecek ortak ders, sizin verdiğiniz onayın bütün sorunları çözmediği. Bir yandan asistanın izinleri koruması, diğer yandan işlem yaptığı hizmetin kurallarına uyması gerekiyor. Kullanıcı açısından işe yararlılık ile güvenilirlik değerlendirmesini ayrı tutmak bu yüzden önemli.
Haberde anlatılan riske karşı temkinli bir yaklaşım için şu kontrol listesini kullanabilirsiniz. Bunlar açığın giderildiğini gösteren teknik çözümler değil, asistan kullanımını değerlendirirken sorabileceğiniz sorular:
- Bağlı hesaplar: Yapacağınız görev, bağladığınız bütün hesaplara gerçekten ihtiyaç duyuyor mu?
- Cihaz izinleri: Kamera, mikrofon ve dosya erişimi gibi izinleri hangi iş için verdiniz?
- Komut talepleri: Bir web sayfasının önerdiği işlemin ne yaptığını anlamadan çalıştırmanız isteniyor mu?
- Güvenlik açıklaması: Üretici, etkilenen sürümü ve düzeltmenin kapsamını açıkça belirtiyor mu?
- Hesap erişimi: Açıklama, yalnızca uygulama güncellemesini mi anlatıyor, yoksa daha önce verilmiş oturum erişimlerini de ele alıyor mu?
Kaynak haber yayımlandığında Meta, Ars Technica'nın sorularını yanıtlamamıştı. Haberde doğrulanmış bir düzeltme sürümü veya yama tarihi de bulunmuyor. Dolayısıyla 21 Eylül tarihli haberi, sonraki günlerdeki yama durumunun kesin kanıtı olarak okumamak gerekiyor.
Sık Sorulan Sorular
Meta Muse açığı bütün Mac kullanıcılarını etkiliyor mu?
Kaynak haber bütün Mac kullanıcılarını kapsayan bir işletim sistemi açığı anlatmıyor. Bildirilen sorun Muse'un macOS uygulamasıyla ilgili ve saldırının başlaması için bilgisayarda bir uygulamanın veya komutun çalışması gerekiyor. Sonuçların kapsamı, asistanın sahip olduğu erişimlerle bağlantılı.
Saldırganın yönetici izni alması gerekiyor mu?
Wardle'ın aktardığı temel bulgu, geniş macOS izinleri bulunmayan yerel işlemlerin de kritik ayarı değiştirebilmesi. Bu nedenle saldırıyı yalnızca zaten tamamen ele geçirilmiş bilgisayarlarla sınırlamak yanıltıcı olur. Bununla birlikte yerel kod çalıştırma koşulu ortadan kalkmıyor.
WhatsApp mesajlarının çalındığı doğrulandı mı?
Haberde WhatsApp mesajlarını dışarı göndermek, saldırganın asistana yaptırabileceği bir işlemin örneği olarak anlatılıyor. Gerçek kullanıcıların mesajlarının bu açık üzerinden çalındığını gösteren bir olay raporu sunulmuyor. Gösterilen saldırı olanağı ile doğrulanmış veri hırsızlığını birbirinden ayırmak gerekiyor.
Meta Muse güvenlik açığı kapatıldı mı?
21 Eylül 2026 tarihli kaynak haberde doğrulanmış bir yama bilgisi yok. Meta'nın genel güvenlik tasarımını anlatan açıklamaları da bu belirli açığın kapatıldığını kanıtlamıyor. Kesin değerlendirme için sorunu açıkça ele alan bir düzeltme duyurusu gerekiyor.
Amazon, Muse'u bu açık yüzünden mi engelledi?
Kaynak haber böyle bir bağlantıyı doğrulamıyor. Amazon'un açıklaması, üçüncü taraf ajanların hizmet koşullarına ve katılım kararlarına uyması gerektiğine odaklanıyor. Engelleme ile güvenlik açığı yakın tarihlerde gündeme gelse de aynı olay olarak değerlendirilmemeli.
Bundan sonra izlenmesi gereken nokta, genel güvenlik vaatlerinden çok bu bulguyu doğrudan yanıtlayan teknik açıklamalar. Hangi sürümlerin etkilendiği, ayar değişikliğinin nasıl sınırlandığı ve hesap erişimlerinin nasıl korunduğu netleşmeli. Muse vakasını değerlendirirken en yararlı ölçüt, asistanın ne kadar iş yapabildiği kadar, bu işleri yalnızca sizin yetkinizle yapabildiğinin nasıl gösterildiği olacak.
Kaynak
- Ars Technica: Muse, Meta's extraordinarily privileged AI assistant, has a serious 0-day
- Ek kaynak: Meta: Introducing Muse
Bu yazı, yukarıdaki kaynak makale temel alınarak yapay zeka desteğiyle hazırlandı ve yayın öncesinde editör kontrolünden geçti.
Yorumlar